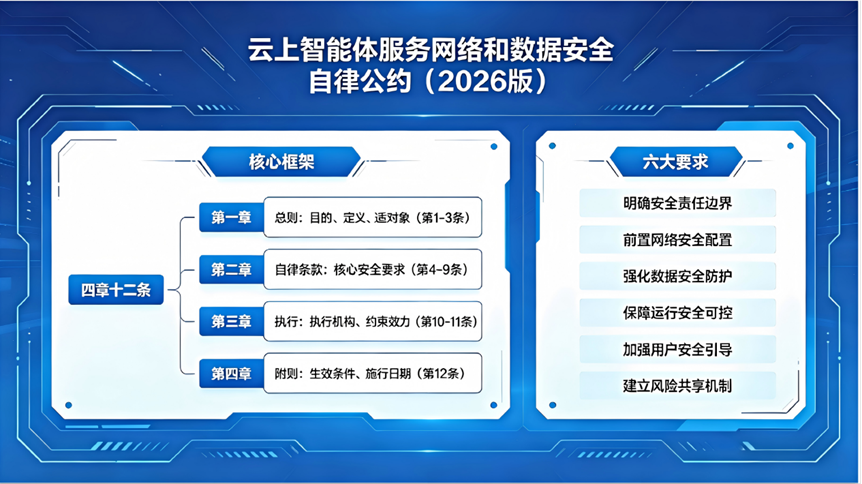
《自律公约》共设四章十二条,适用于云服务商提供预装OpenClaw等智能体服务的情形,以云服务商为核心责任主体,围绕责任界定、网络安全、数据安全、恶意行为防护、用户安全引导、风险信息报送六大维度,提出可落地、可执行的自律要求。
1. 明责定界:规范服务协议,厘清安全权责
云服务商应与用户签订规范的云服务协议,结合业务模式与服务内容,清晰界定双方网络和数据安全责任义务,履行主体防护责任,主动协助用户强化安全防护、提升防护能力,构建责任共担、风险共治的协作格局。
2. 筑牢防线:全流程网络安全防护
在网络安全防护方面,云服务商仅向用户提供智能体官方渠道的最新稳定版本,安装前完成镜像程序与运行环境安全检测防护,通过虚拟机、容器实现运行环境隔离,关闭非必要互联网访问端口,设置独立工作文件目录并开启自动更新提醒,按需提供安全网关中转、网络安全隧道等远程访问服务。
3. 刚性守护:全链路数据安全保障
在数据安全保护方面,云服务商夯实云平台数据传输、存储基础安全保障,按需提供密钥管理与数据加密服务,支持 API Key 等敏感数据安全存储、智能体工作目录数据加密,建立配置文件、长期记忆文件等敏感数据外发监测阻断机制,协助用户防范数据窃取风险。
4. 主动防御:全方位恶意行为防护
在恶意行为防护方面,可根据用户需要,定期排查智能体互联网访问端口并及时提醒关闭,为恶意技能、插件提供安装前检测、运行时监测、定期扫描、行为审计等全流程服务,对交互数据开展安全检测与拦截处置,有效抵御提示词注入、有害指令、高危操作等安全威胁。
5. 赋能用户:系统化安全引导与能力支持
在用户安全引导方面,云服务商加强安全宣传,提供身份权限、互联网访问、文件系统管控等安全配置模板与实践指南,通过用户界面、产品说明明确告知服务潜在安全风险,按需提供安全产品与服务选择,助力用户提升安全防护水平。
6. 协同共治:跨主体风险联防联控
在行业共治方面,云服务商应及时向电信主管部门报送云上智能体风险信息、实践案例、安全事件及处置方案,协同行业各方应对重大安全风险,构建协同共治的行业安全生态。



 首页 > 新闻动态 > 信通院动态